평화로운 주말이나 늦은 새벽, 갑자기 스마트폰 알림이 울려 확인해 보니 “마이크로소프트 비정상로그인”이라는 문구가 적혀 있어 가슴이 철렁 내려앉은 경험 한 번쯤 있으시죠? 해외(주로 러시아나 중국)에서 내 계정에 접속했다며, 본인이 아니라면 링크를 눌러 비밀번호를 변경하라는 내용에 다급히 손이 가기 마련입니다.
하지만 너무 당황해서 섣불리 링크를 누르시면 안 됩니다. 이 문자는 여러분의 계정이 털렸다는 진짜 경고가 아니라, 오히려 여러분의 계정과 비밀번호를 통째로 훔쳐 가기 위해 사기꾼들이 파놓은 교묘한 함정일 확률이 높습니다. 이 악질적인 스미싱 문자의 수법과 가장 확실한 대처법을 차근차근 짚어드릴게요.
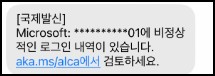
마이크로소프트 비정상로그인 문자의 진짜 원인과 수법
실제 제 주변에서도 엑셀이나 윈도우를 주로 쓰다 보니 본인의 마이크로소프트 계정이 해킹당한 줄 알고 덜컥 링크를 눌렀다가 계정을 통째로 빼앗긴 사례가 있습니다. 사기꾼들은 사람들의 불안한 심리를 교묘하게 파고들어 가짜 로그인 페이지로 유도합니다.
- 무작위 대량 발송: 해커들은 특정 타깃을 노리기보다는, 불법으로 수집한 수만 개의 전화번호에 무작위로 미끼 문자를 뿌립니다. 윈도우 사용자라면 누구나 마이크로소프트 계정 하나쯤은 있다는 점을 노린 그물망 수법이죠.
- 조잡한 단축 URL 유도: 문자 내용에 포함된 링크를 자세히 보면 공식 주소(microsoft.com)가 아닌 정체불명의 단축 URL이거나 철자가 교묘하게 틀린 가짜 주소입니다.
- 가짜 로그인 페이지 생성: 링크를 누르면 마이크로소프트 공식 홈페이지와 100% 똑같이 생긴 가짜 화면이 나타납니다. 여기서 아이디와 비밀번호를 입력하는 순간, 그 정보가 해커의 서버로 고스란히 전송되어 진짜 해킹이 시작됩니다.
이미 문자를 받았거나 링크를 눌렀을 때의 대처법
문자를 받기만 한 상태라면 즉시 삭제하고 번호를 차단하는 것만으로 완벽하게 안전합니다. 하지만 만약 문자에 속아 이미 링크를 누르고 비밀번호까지 입력하셨다면, 골든타임을 놓치지 말고 즉각적인 방어 조치를 취해야 합니다.
[추천 글:2027년 출산아동수당: 27년 1월생 vs 이전 출생아 총액 완벽 비교]
공식 홈페이지 접속 및 2단계 인증 설정
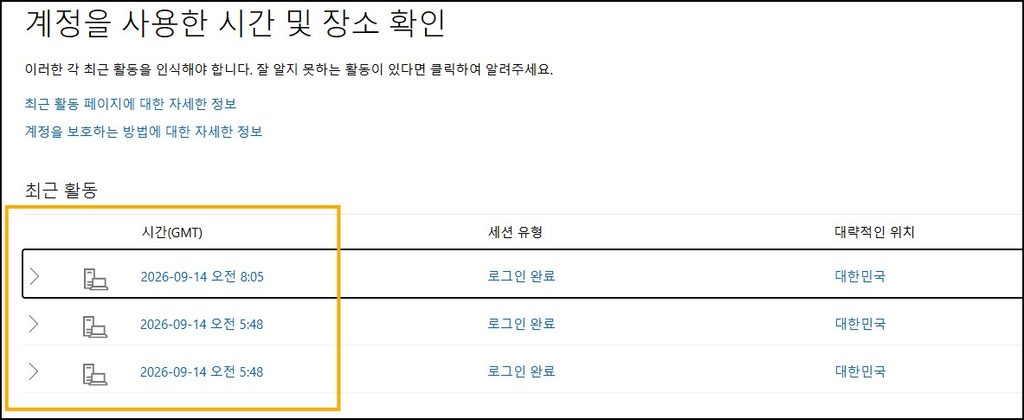
가장 먼저 스마트폰의 문자가 아닌, 평소 사용하는 PC나 브라우저를 열어 직접 ‘마이크로소프트 공식 홈페이지’로 접속해 로그인하세요. 그다음 내 정보의 ‘보안’ 탭으로 들어가 ‘로그인 활동 보기(최근 활동)’를 확인합니다. 만약 내가 모르는 해외 IP 접속 기록이 진짜로 있다면, 즉시 비밀번호를 새롭게 변경하고 ‘2단계 인증(스마트폰 앱 승인 등)’을 반드시 켜두셔야 합니다. 2단계 인증만 활성화해두면 해커가 내 비밀번호를 알아내더라도 스마트폰 승인 없이는 절대 로그인할 수 없습니다.
핵심 내용 한눈에 비교하기
실제 마이크로소프트에서 보내는 정상적인 보안 알림과 스미싱 사기 문자를 한눈에 구별할 수 있도록 표로 정리해 보았습니다.
| 구분 | 정상적인 보안 알림 (공식) | 비정상로그인 피싱 문자 (스미싱) |
|---|---|---|
| 수신 방식 | 주로 이메일 알림 또는 Authenticator 앱 푸시 | 개인 폰 번호나 국제발신 번호를 통한 SMS 문자 |
| 링크 형태 | 직접적인 로그인 링크를 잘 포함하지 않음 | 정체불명의 단축 URL 클릭 및 로그인 강요 |
자주 묻는 질문 (FAQ)
Q1. 링크를 눌렀는데 아무것도 입력하지 않고 그냥 나왔어요. 해킹되나요?
일반적으로 안전합니다: 가짜 사이트에 접속만 하고 아이디나 비밀번호를 입력하지 않았다면 계정 정보가 유출되지는 않았을 확률이 높습니다. 다만 만약을 대비해 스마트폰 모바일 백신(V3, 알약 등)으로 정밀 검사를 한 번 돌려보시는 것을 권장합니다.
Q2. 마이크로소프트 계정 해외 IP 접속을 원천 차단할 수 있나요?
네, 가능합니다: 마이크로소프트 공식 홈페이지에 로그인 후, 보안 설정에서 해외 로그인을 차단하거나 로그인 권한을 특정 기기로 제한하는 설정을 켜두시면 해외 발 해킹 시도를 원천적으로 방어할 수 있습니다.
Q3. 너무 화가 나서 문자에 욕설로 답장을 보냈는데 괜찮은가요?
절대 답장하시면 안 됩니다: 답장을 보내는 순간, 사기꾼들의 스팸 발송 시스템에 ‘현재 사용 중인 살아있는 번호’로 등록되어 앞으로 더 많은 피싱 문자의 표적이 될 수 있습니다. 답장 없이 조용히 수신 차단하는 것이 최고의 대처법입니다.
마치며
당황스러운 ‘마이크로소프트 비정상로그인’ 문자 때문에 불안하셨던 마음, 오늘 알려드린 공식 접속 확인과 2단계 인증 설정으로 속 시원하게 해결하셨기를 바랍니다. 보안 문자가 오면 절대 링크부터 누르지 말고, 항상 브라우저를 켜서 공식 홈페이지로 직접 접속하는 습관을 들이는 것이 가장 훌륭한 방패입니다. 지금 바로 마이크로소프트 보안 탭을 점검하시고 소중한 개인정보를 든든하게 지켜내세요!
- 작성자: 메모리스타
- 발행일: 2026년 9월 21일
- 참고 출처: 인터넷진흥원(KISA) 스미싱 예방 가이드 및 개인 보안 인사이트